Bastion d’accès : vos serveurs, sans mot de passe à partager.
Vos équipes et vos prestataires ouvrent leurs sessions RDP, SSH et Web en un clic. Aucun mot de passe de serveur n’est communiqué.
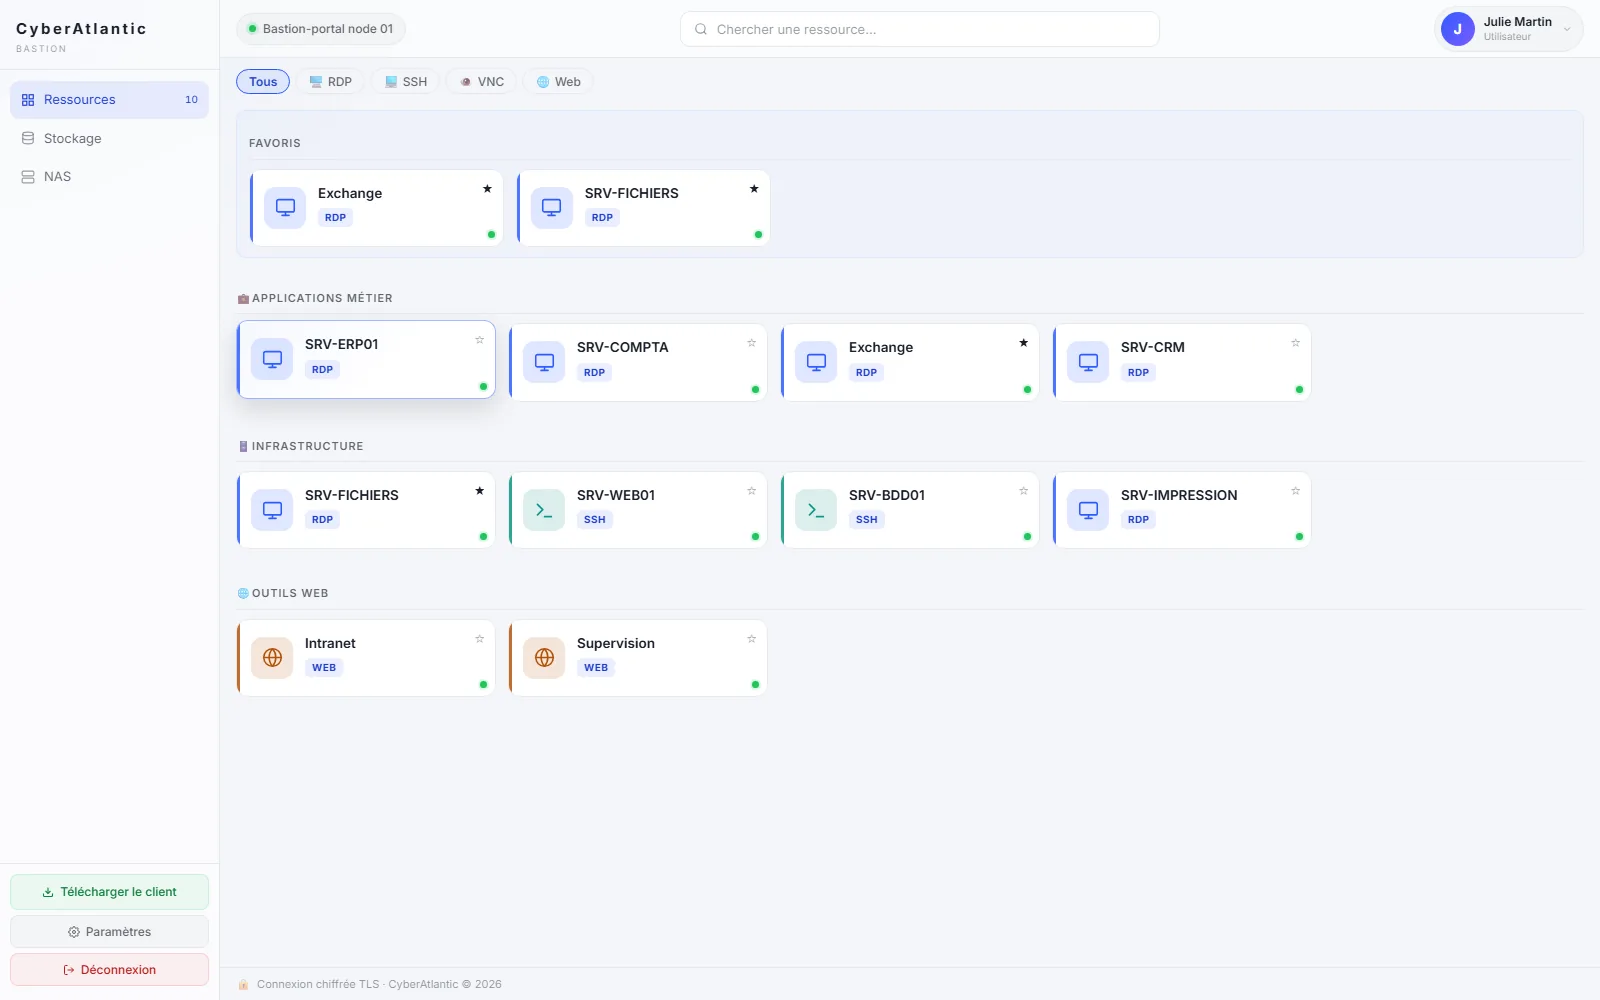
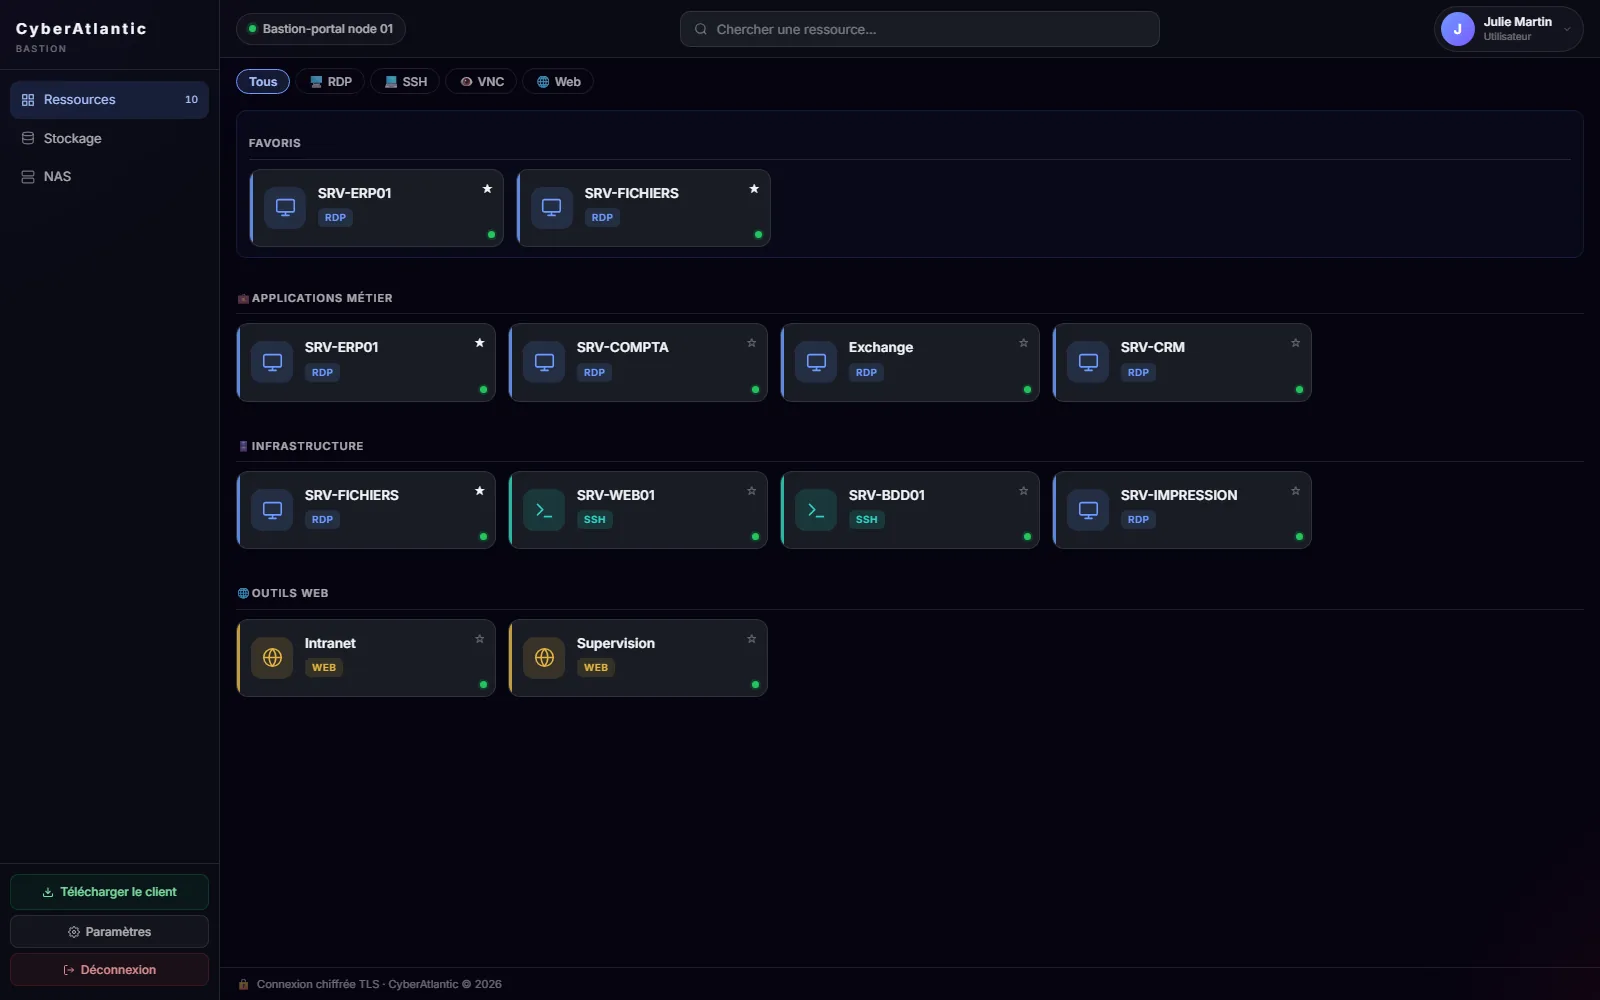
Démonstration animée, avec des données fictives.
Pour vos salariés, votre DSI et vos prestataires.
Tous les accès réunis sur une seule page.
- Serveurs Windows, serveurs Linux, applications internes
- Un prestataire entre et sort sans changer un mot de passe
- Droits pilotés par vos groupes Active Directory
Ce que le bastion change.
Conçu selon les recommandations de l’ANSSI.
Plus de RDP exposé
Seul le bastion peut joindre vos serveurs.
Aucun mot de passe communiqué
Il est généré, injecté dans la session, puis effacé.
Un compte le temps de la session
Activé au clic, verrouillé à la déconnexion.
Tout est tracé
Qui, à quoi, combien de temps. Et tout se coupe.
Comment ça marche.
Un compte prêté pour agir, puis repris.
- ConnexionCompte AD, puis MFA ou YubiKey
- PortailChacun voit ses ressources
- Un clicLe compte est activé
- SessionMot de passe injecté, jamais affiché
Voir le détail technique
Plus de RDP ni de SSH exposés
Les serveurs sont filtrés : seul le bastion passe. Il rejoint votre site par un tunnel VPN initié de votre côté, sans aucun port entrant.
Un compte par personne et par serveur
Chaque utilisateur a un compte bastion nominatif pour chaque serveur. Toute action sur un serveur est attribuée à une personne.
Le compte n’existe que pendant la session
Désactivé au repos, mot de passe renouvelé toutes les 3 heures. Activé au clic, verrouillé à la déconnexion ou après 30 minutes d’inactivité.
Un mot de passe écrit nulle part
Le bastion le génère, l’Active Directory l’applique, l’agent l’injecte dans la session, puis il est effacé. Rien en base, rien sur disque.
Pages internes invisibles sans le bastion
Intranets, hyperviseurs, consoles : l’accès passe par un jeton lié à la demande et au poste. Copié ailleurs, il est rejeté.
Tout est tracé, tout se coupe
Qui, à quoi, combien de temps. Sessions en direct, coupure à distance, export des journaux.
L’Active Directory audité chaque jour
Comptes à privilèges, délégations, GPO, politiques de mot de passe : un score, un rapport et des alertes.
Deux sites redondants
Cluster Kubernetes hébergé par CyberAtlantic, base PostgreSQL répliquée, bascule automatique entre les sites.
| Attaque | Parade |
|---|---|
| Mot de passe AD volé | MFA ou YubiKey obligatoire |
| Poste infecté | Compte sans privilège, verrouillage à 3 échecs |
| Mot de passe du bastion intercepté | Compte désactivé, mot de passe déjà changé |
| Jeton web copié | Lié au poste, inutilisable ailleurs |
| Accès direct au serveur | Filtré, seul le bastion passe |
| Compte de service visé | Pas de mot de passe, un certificat |
Questions fréquentes sur le bastion.
Qu’est-ce qu’un bastion d’accès ?
Un point de passage obligatoire entre les administrateurs et les serveurs. Il authentifie la personne, ouvre la session à sa place et garde la trace de ce qui a été fait. Les serveurs ne sont plus joignables directement.
Faut-il ouvrir des ports chez nous ?
Non. Le bastion rejoint votre site par un tunnel VPN initié depuis chez vous. Aucun port entrant n’est nécessaire.
Un prestataire peut-il l’utiliser ?
Oui. Il reçoit son propre accès, limité aux ressources utiles, sans jamais connaître un mot de passe de serveur. Quand sa mission se termine, l’accès est retiré et il n’emporte rien.
Que faut-il modifier sur nos applications web internes ?
Rien dans l’application. Une liste d’adresses IP autorisées suffit : sans passer par le bastion, la page reste bloquée par le pare-feu ou le serveur web.
Voir le bastion sur votre infrastructure ?
Nous vous en faisons la démonstration, puis nous le raccordons à votre infrastructure.