VPN d’entreprise : seuls vos postes, seuls vos utilisateurs.
La machine prouve d’abord qui elle est, puis l’utilisateur s’identifie. Un mot de passe volé ne suffit plus.
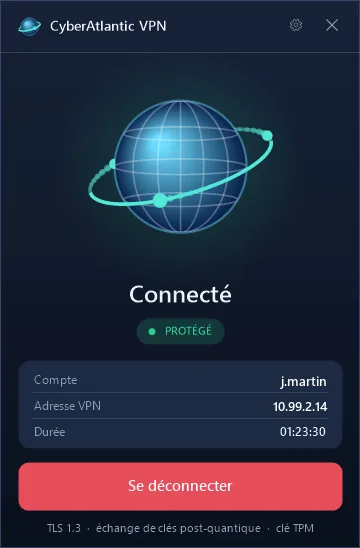
Captures réelles du client, avec des données fictives.
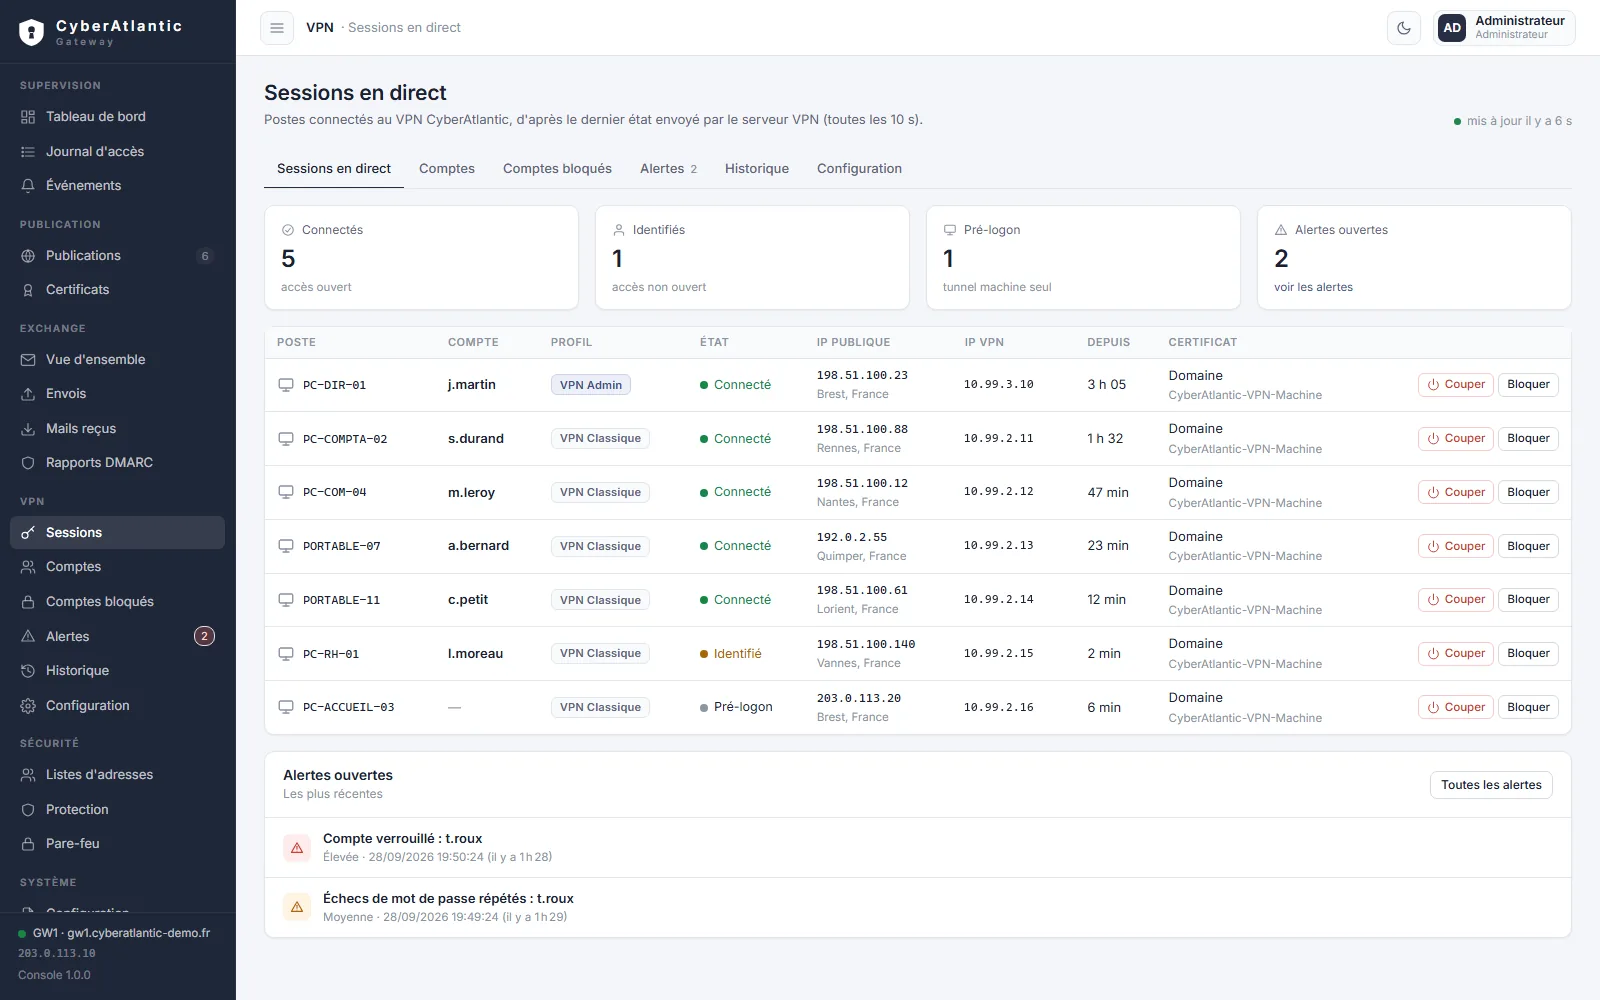
Chaque session visible en direct.
Qui est connecté, depuis quel poste et quelle adresse.
- Couper une session en un clic
- Bloquer un poste ou un compte
- Alertes et historique des connexions
Conçu pour résister à un mot de passe volé.
Une clé dans le TPM
Un certificat copié ailleurs est inutilisable.
Un serveur muet
Sans certificat valide, il ne répond pas.
Des droits par groupe AD
Chacun ne joint que ce qui le concerne.
Revérifié toutes les 10 minutes
Certificat, compte et groupe.
Comment ça marche.
La machine d’abord, l’utilisateur ensuite.
- Poste reconnuCertificat machine dans le TPM
- UtilisateurCompte Active Directory
- MFAUn code à usage unique
- ConnectéRoutes de son groupe AD
Voir le détail technique
Certificat machine à clé TPM
La clé privée reste dans la puce et n’en sort jamais. Un certificat copié sur un autre ordinateur est inutilisable.
Un port qui ne répond pas
Sans certificat client valide, le serveur reste muet.
Une révocation qui refuse par défaut
La liste de révocation est vérifiée. Si elle est injoignable, l’accès est refusé.
Échange de clés post-quantique
TLS 1.3 avec ML-KEM. Aucune cryptographie maison, uniquement des standards éprouvés.
Des droits revérifiés toutes les 10 minutes
Certificat, compte et groupe sont revérifiés régulièrement. Un compte AD désactivé coupe l’accès immédiatement.
Profils pilotés par l’Active Directory
Applications métier pour les utilisateurs, serveurs pour le groupe des administrateurs. Des règles par client, retirées à la déconnexion.
Verrouillage et réauthentification
5 échecs verrouillent le compte 15 minutes. Au-delà de 5 heures, l’utilisateur s’authentifie de nouveau.
Un client signé, une racine épinglée
Installeur MSI signé, service système et interface séparés. Le client n’accepte que la racine CyberAtlantic.
| Attaque | Parade |
|---|---|
| Mot de passe AD volé | Inutile sans le poste, son certificat TPM et la MFA |
| Certificat copié | Impossible, la clé n’est pas exportable |
| Scan d’Internet | Port 443 muet sans certificat client |
| PC perdu ou volé | MFA, compte ordinateur désactivé |
| Salarié qui part | Compte AD désactivé, coupure immédiate |
| Droits retirés | Revalidés toutes les 10 minutes |
Questions fréquentes sur le VPN.
Quelle différence avec un VPN classique ?
Un VPN classique se contente souvent d’un identifiant et d’un mot de passe. Ici, le poste doit d’abord présenter un certificat dont la clé est liée à sa puce TPM. Sans ce poste, un mot de passe volé ne sert à rien.
Que se passe-t-il quand un salarié quitte l’entreprise ?
Son compte Active Directory est désactivé et l’accès est coupé immédiatement.
Les GPO s’appliquent-elles hors du bureau ?
Oui. Le tunnel machine s’ouvre au démarrage du poste, avant l’ouverture de session, et donne accès aux contrôleurs de domaine. L’ouverture de session et les GPO fonctionnent donc en télétravail.
Quels sont les prérequis de ce VPN ?
Des postes Windows équipés d’une puce TPM et un Active Directory. Nous étudions votre annuaire, votre PKI et vos postes avant de déployer le client.
Remplacer votre VPN actuel ?
Nous étudions votre annuaire, votre PKI et vos postes, puis nous déployons le client.