Reverse proxy : Internet ne voit que la Gateway.
Sites, applications et Exchange passent par un seul point d’entrée, en refus par défaut.
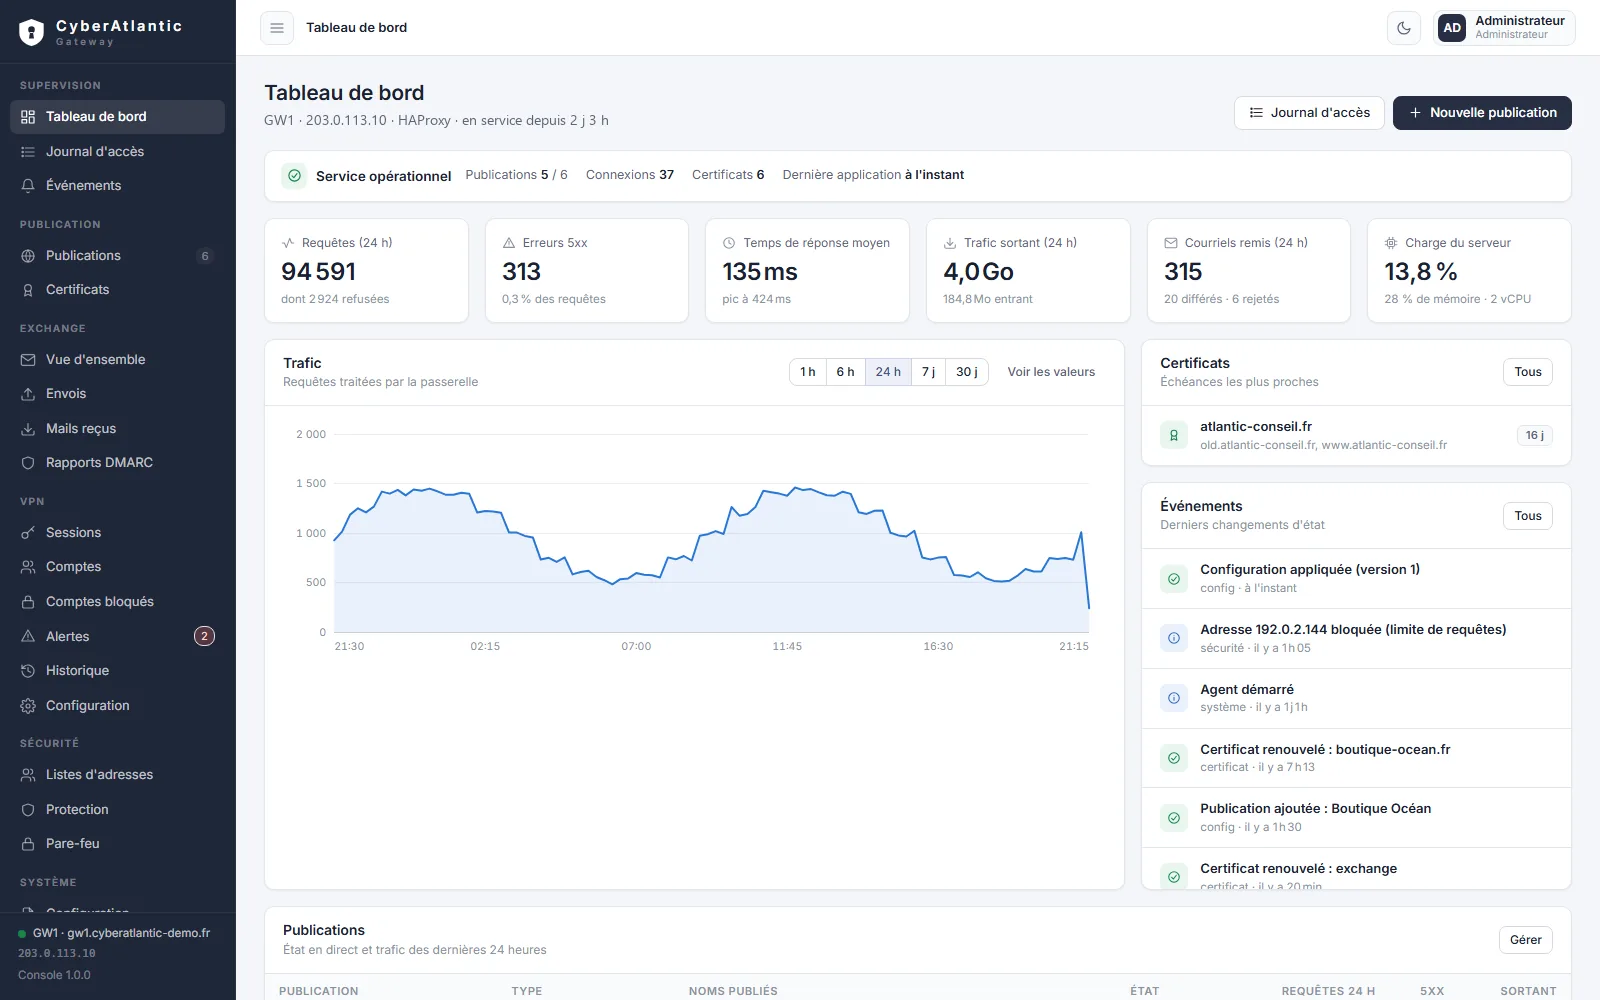
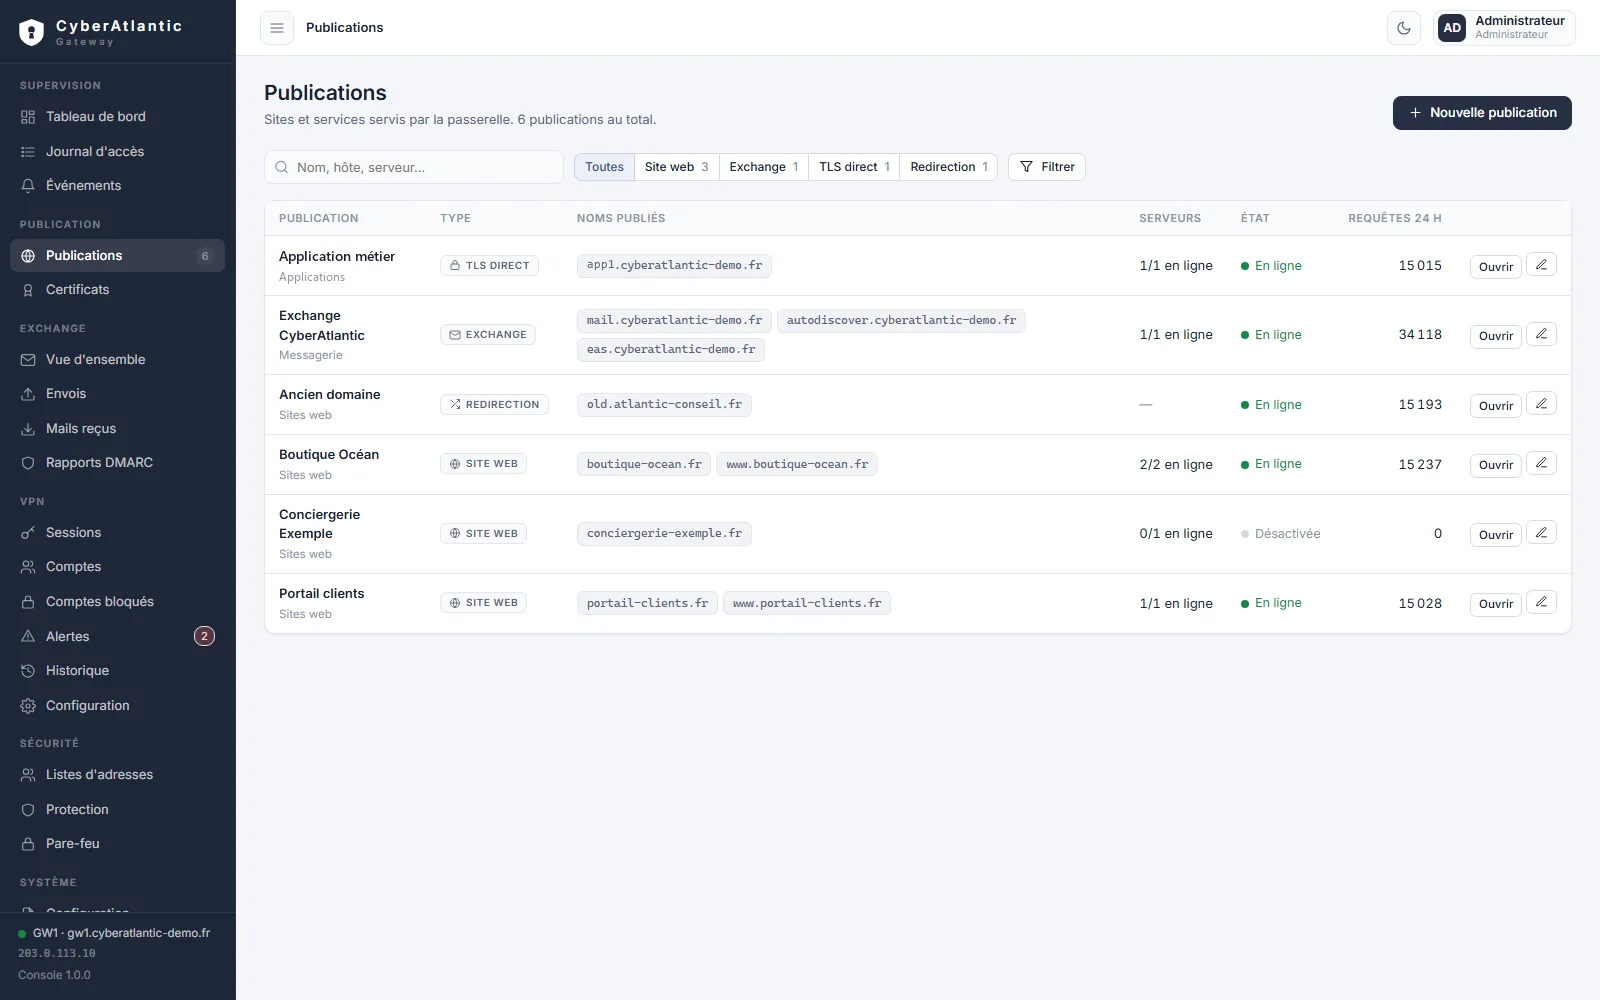
Captures de notre console, avec des données de démonstration.
Tout se pilote au même endroit.
Une console pour publier et surveiller.
- Publier un site en quelques clics
- Trafic, alertes et journal d’audit
- Retour arrière en un clic
Publier, protéger, surveiller.
Refus par défaut
Seuls les ports 80, 443, 25 et 587 sont ouverts.
Exchange protégé
Seuls les chemins utiles sont publiés.
Certificats automatiques
Émis et renouvelés sans intervention.
Usurpation surveillée
SPF, DKIM et rapports DMARC analysés.
Comment ça marche.
Du premier paquet à votre serveur, chaque étape filtre.
- Pare-feuRefus par défaut
- Routage SNIHôte inconnu refusé
- PublicationTLS direct ou filtrage
- Vos serveursSeuls les flux publiés arrivent
Voir le détail technique
Deux modes de publication
TLS direct, routé par SNI, avec un chiffrement jusqu’au serveur. Ou terminaison TLS, pour que la Gateway inspecte et applique ses règles. Au choix, par site.
Exchange, surface d’attaque réduite
Seuls OWA, EWS, ActiveSync, MAPI, OAB et Autodiscover passent. /powershell et tout le reste sont refusés, les en-têtes internes sont masqués.
Vos courriels partent signés
Relais sortant authentifié, signature DKIM 2048 bits par domaine, SPF et DMARC alignés, DNS inverse cohérent.
Et arrivent filtrés
MX en façade d’Exchange, destinataire vérifié avant acceptation, MTA-STS, rapports DMARC analysés. Envois et réceptions consultables 90 jours.
Des certificats qui se renouvellent seuls
Émission et renouvellement automatiques par Let’s Encrypt, inventaire des échéances.
La console n’a aucun droit root
Elle propose, un contrôleur séparé revalide tout et régénère la configuration. Retour arrière en un clic.
Une console protégée
Liste d’adresses d’administration, MFA obligatoire, journal d’audit de toutes les actions.
Un point d’entrée pour trois usages
Sites et courriels, télétravail avec le VPN, administration avec le bastion.
| Attaque | Parade |
|---|---|
| Robots et scans | Hôte inconnu ou chemin non prévu : refusé |
| Faille d’administration Exchange | /powershell et chemins non listés bloqués |
| Découverte des serveurs internes | Jamais exposés, en-têtes masqués |
| Usurpation de vos domaines | SPF, DKIM, DMARC |
| Attaque de la console | Liste d’adresses, MFA, aucun droit root |
| Certificat expiré | Renouvellement automatique |
Questions fréquentes sur le reverse proxy.
À quoi sert un reverse proxy ?
Il se place devant vos serveurs et reçoit toutes les connexions venues d’Internet. Vos serveurs ne sont plus exposés directement : seul ce qui est autorisé leur parvient.
Peut-on publier Exchange derrière la Gateway ?
Oui. OWA, ActiveSync, MAPI, EWS, OAB et Autodiscover restent accessibles. Les autres chemins, dont /powershell, sont refusés avant d’atteindre Exchange.
Quelle différence entre TLS direct et terminaison TLS ?
En TLS direct, le chiffrement va jusqu’au serveur et la Gateway route selon le nom demandé. En terminaison TLS, la Gateway déchiffre pour inspecter et filtrer. Le mode se choisit par site.
Que montre votre adresse publique aujourd’hui ?
Nous faisons l’inventaire de ce qui est exposé, puis nous le plaçons derrière la Gateway.